Ein Montagmorgen, 7:43 Uhr. Die Buchhaltung eines mittelständischen Maschinenbauers aus dem Stuttgarter Raum stellt fest, dass sämtliche Projektdaten der letzten zwei Jahre nicht mehr abrufbar sind. Kein Ransomware-Banner, kein offensichtlicher Einbruch, einfach weg. Solche Szenarien sind keine Ausnahme mehr. Laut BSI-Lagebericht 2025 verzeichneten deutsche Unternehmen im vergangenen Jahr rund 148 Milliarden Euro Schaden durch Cyberangriffe, Datenverluste und digitale Sabotage. Was viele Geschäftsführer in diesem Moment falsch machen: Sie greifen sofort zu Backups, starten Systeme neu und überschreiben dabei unwiederbringlich die einzige Spur, die zur Aufklärung geführt hätte.
Was IT-Forensik konkret bedeutet
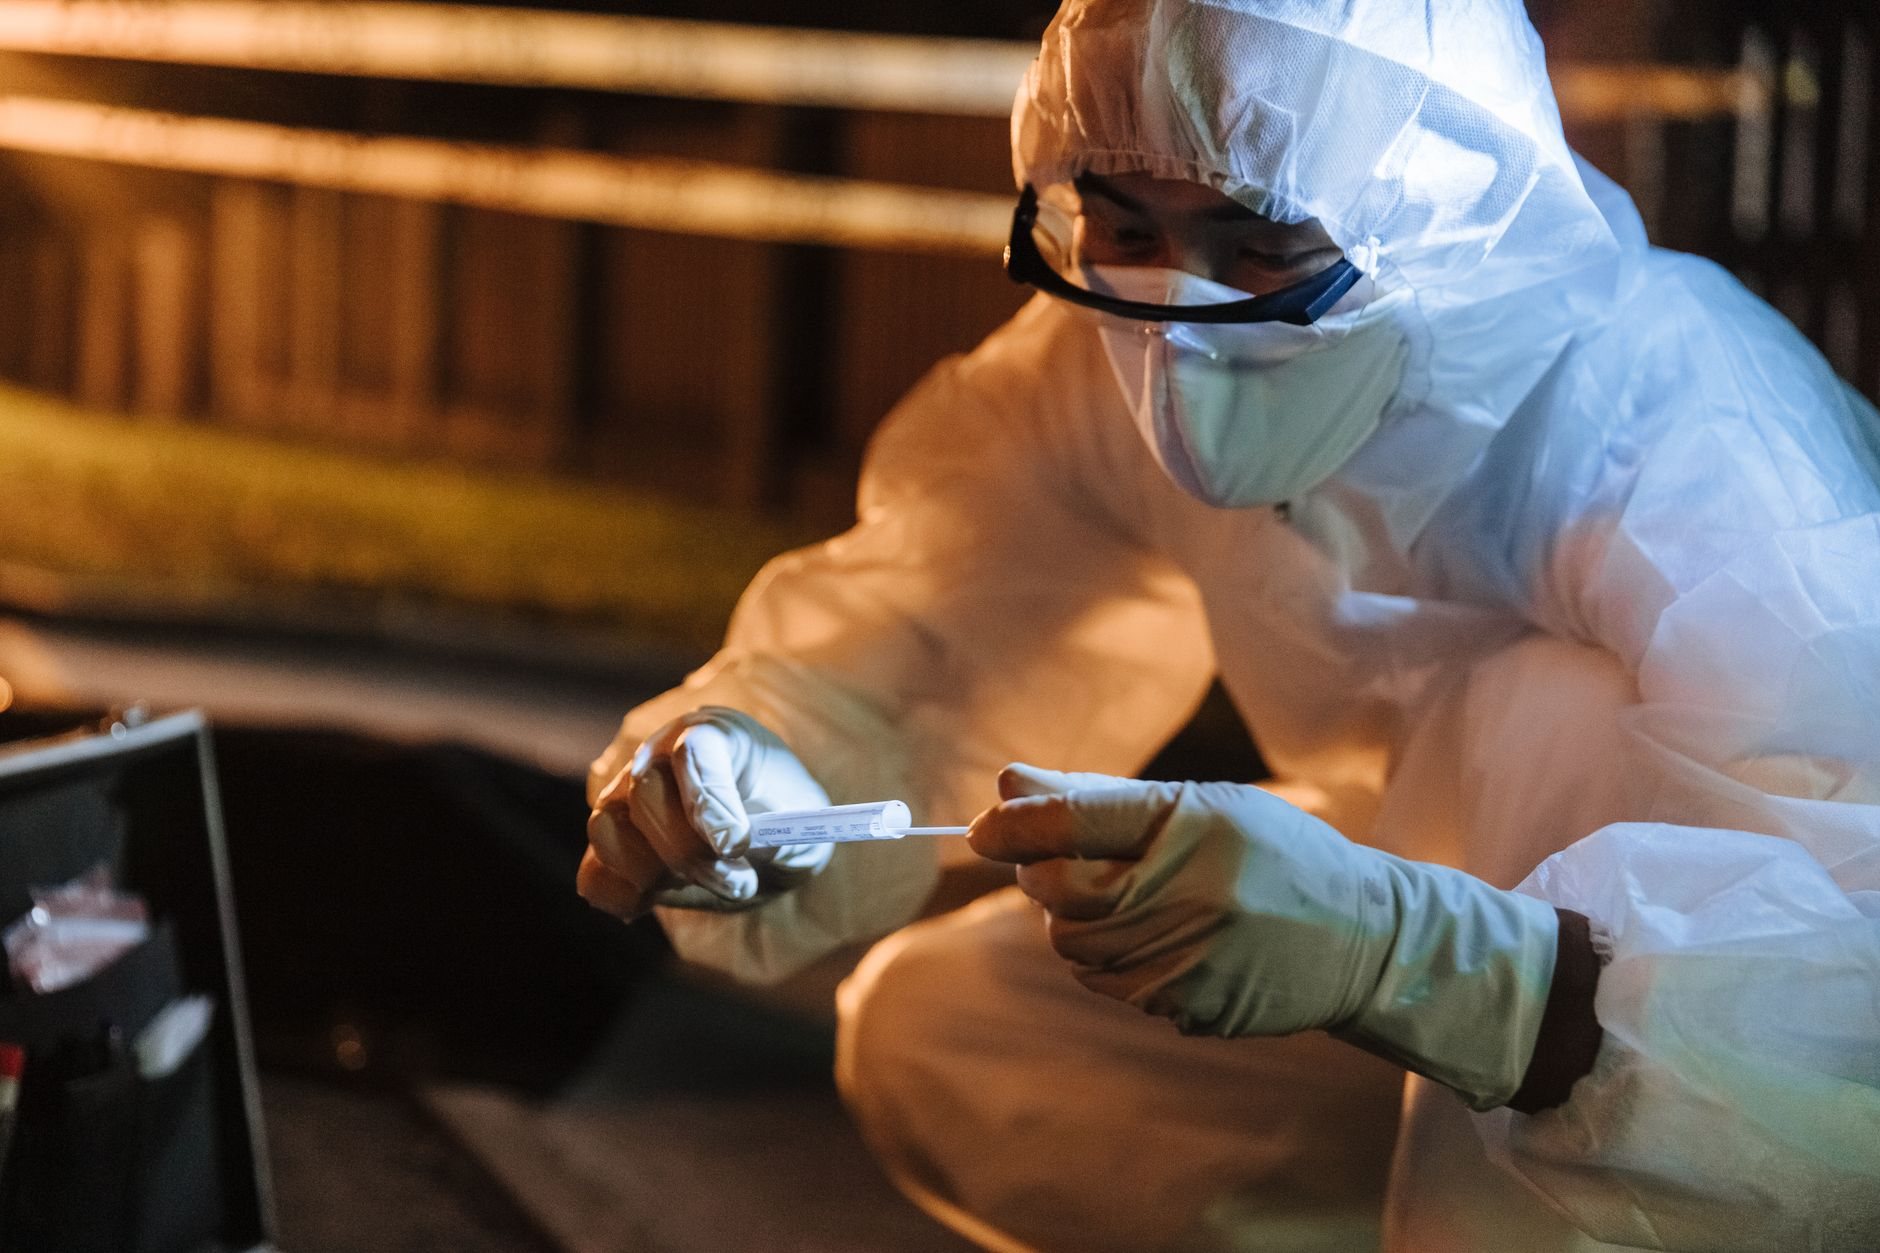
IT-Forensik ist keine Dienstleistung aus dem IT-Support-Baukasten. Sie folgt einem klar definierten methodischen Ablauf, der sich an strafrechtlichen Beweissicherungsstandards orientiert. Ziel ist es, digitale Spuren so zu sichern, dass sie vor Gericht verwertbar bleiben. Das umfasst die forensische Kopie von Datenträgern, die Analyse von Systemprotokollen, Netzwerkverkehr und Nutzerverhalten sowie die lückenlose Dokumentation aller Schritte nach der sogenannten Chain of Custody.
Der Unterschied zur normalen IT-Fehlersuche liegt im Anspruch: Während ein Systemadministrator ein Problem beheben will, dokumentiert ein Forensiker zunächst den Zustand zum Zeitpunkt des Vorfalls, bevor irgendetwas verändert wird. Diese Reihenfolge ist nicht verhandelbar.
Typische Vorfälle, die eine forensische Untersuchung auslösen
Nicht jeder Datenverlust erfordert sofort externe Spezialisten. Aber bestimmte Konstellationen machen eine professionelle Untersuchung nahezu zwingend:
- Verdacht auf internen Datendiebstahl durch ehemalige Mitarbeiter
- Ransomware-Angriffe mit ungeklärtem Einfallstor
- Unberechtigter Zugriff auf Kunden- oder Finanzdaten
- Manipulation von Buchhaltungsdaten oder ERP-Systemen
- Datenverlust ohne erkennbare technische Ursache
- Compliance-Anforderungen aus DSGVO oder Branchenregulierung
Besonders der letzte Punkt wird unterschätzt. Nach einem meldepflichtigen Datenschutzvorfall haben Unternehmen gegenüber der zuständigen Datenschutzbehörde eine Dokumentationspflicht. Ohne forensischen Bericht ist diese kaum zu erfüllen.
Der Stuttgarter Markt: Warum regionale Expertise zählt
Stuttgart ist nicht irgendein Wirtschaftsstandort. Die Region beherbergt neben Daimler und Bosch Tausende Mittelständler aus Maschinenbau, Medizintechnik und Automotive-Zulieferung, viele davon mit sensibler Forschungs- und Entwicklungsdaten. Genau diese Branchen stehen im Fokus von Industriespionage und gezielten Cyberangriffen. Ein Angreifer, der es auf CAD-Konstruktionsdaten eines schwäbischen Zulieferers abgesehen hat, handelt deutlich gezielter als bei einem generischen Ransomware-Massenangriff.
Wer in dieser Lage forensische Unterstützung sucht, profitiert von Anbietern, die den regionalen Rechtsrahmen kennen, schnell vor Ort sein können und Erfahrung mit den typischen IT-Infrastrukturen der Branche mitbringen. Spezialisierte Dienstleister für IT-Forensik Stuttgart können im Ernstfall innerhalb weniger Stunden reagieren, was bei flüchtigen Spuren im Arbeitsspeicher oder bei laufenden Angriffsvorgängen über Erfolg oder Misserfolg der gesamten Untersuchung entscheidet.
Die ersten 24 Stunden nach einem Vorfall
Was ein Unternehmen in den ersten Stunden tut oder unterlässt, bestimmt maßgeblich, was forensisch noch zu retten ist. Die wichtigsten Grundregeln:
Systeme nicht neu starten. Viele Angriffsmuster hinterlassen Spuren nur im flüchtigen Arbeitsspeicher (RAM). Ein Neustart löscht diese vollständig.
Nichts überschreiben. Backupsysteme, die automatisch auf befallene Volumes schreiben, zerstören Beweise. Im Zweifelsfall Backupjobs temporär deaktivieren.
Netzwerksegmentierung sofort umsetzen. Betroffene Systeme vom Netz trennen, ohne sie auszuschalten. Das stoppt laterale Bewegungen des Angreifers und erhält den Zustand der Maschinen.
Interne Kommunikation über externe Kanäle. Wenn ein Angreifer noch Zugriff auf Mailserver oder Slack-Instanz hat, liest er mit. Kritische Absprachen über Mobiltelefon oder verschlüsselte externe Dienste führen.
Parallel dazu sollte umgehend ein forensischer Dienstleister kontaktiert werden, der die Einsatzplanung übernimmt. Dieser koordiniert auch, was später in welcher Form an Behörden, Versicherungen oder Datenschutzbehörden gemeldet wird.
Beweissicherung und rechtliche Verwertbarkeit
Ein forensischer Bericht, der vor Gericht nicht standhält, ist wertlos. Das klingt selbstverständlich, ist in der Praxis aber alles andere als trivial. Deutsche Gerichte stellen hohe Anforderungen an die Integrität digitaler Beweise. Entscheidend sind drei Faktoren:
| Kriterium | Anforderung |
|---|---|
| Integrität | Hash-Werte der Originaldaten müssen vor und nach der Sicherung übereinstimmen |
| Nachvollziehbarkeit | Jeder Schritt der Untersuchung muss protokolliert und reproduzierbar sein |
| Verhältnismäßigkeit | Datensicherung darf nicht über den forensisch notwendigen Umfang hinausgehen |
Letzteres ist insbesondere im DSGVO-Kontext relevant. Eine vollständige Spiegelung aller Mitarbeiter-E-Mails zur Beweissicherung kann selbst datenschutzrechtlich problematisch sein, wenn kein konkreter Anfangsverdacht vorliegt. Erfahrene Forensiker kennen diese Grenzen und dokumentieren die Entscheidungsgrundlagen entsprechend.
Was eine forensische Untersuchung kostet und bringt
Konkrete Zahlen sind schwer zu pauschalisieren, weil Umfang und Komplexität stark variieren. Eine einfache Analyse eines einzelnen kompromittierten Endpoints bewegt sich erfahrungsgemäß zwischen 2.500 und 6.000 Euro. Eine vollständige Untersuchung nach einem Angriff auf eine mittelständische Serverinfrastruktur mit 50 bis 200 Systemen kann schnell 30.000 Euro und mehr kosten, zuzüglich Gerichts- und Anwaltskosten, falls strafrechtliche Schritte folgen.
Dem gegenüber steht der potenzielle Schaden: Bußgelder nach DSGVO-Verstößen können bis zu vier Prozent des weltweiten Jahresumsatzes betragen. Hinzu kommen Reputationsschäden, Vertragsstrafen gegenüber Kunden und der operative Ausfall während der Aufräumphase. In dieser Rechnung ist eine forensische Untersuchung fast immer die günstigere Variante gegenüber einem unaufgeklärten Vorfall.
Für Unternehmen in Baden-Württemberg gilt zudem: Wer gegenüber dem Landesbeauftragten für Datenschutz nachweisen kann, dass er nach einem Vorfall professionell und strukturiert ermittelt hat, steht in Bußgeldverfahren deutlich besser da als jemand, der den Vorfall intern zu übertünchen versucht hat.
Datenverluste und Cyberangriffe lassen sich nicht vollständig verhindern. Was Unternehmen steuern können, ist die Qualität der Reaktion. Wer forensische Strukturen kennt, Dienstleister vorab evaluiert und die ersten Stunden nach einem Vorfall richtig gestaltet, behält die Kontrolle über das Verfahren. Wer das nicht tut, überlässt sie dem Angreifer.